


A quem se aplica o ECA Digital? Os avanços do novo Guia Orientativo da ANPD
No dia 30 de abril de 2026, a Agência Nacional de Proteção de Dados (ANPD) abriu uma tomada de subsídios sobre a minuta do Guia Orientativo “Fornecedores de produtos ou serviços de tecnologia da informação: escopo e obrigações gerais do ECA Digital”. Após o processo de participação social, que contou com contribuições de diferentes setores, incluindo a Data Privacy Brasil, a autoridade publicou, em 28 de outubro, a versão final do documento.
No dia 30 de abril de 2026, a Agência Nacional de Proteção de Dados (ANPD) abriu uma tomada de subsídios sobre a minuta do Guia Orientativo “Fornecedores de produtos ou serviços de tecnologia da informação: escopo e obrigações gerais do ECA Digital”. Após o processo de participação social, que contou com contribuições de diferentes setores, incluindo a Data Privacy Brasil, a autoridade publicou, em 28 de outubro, a versão final do documento.
A publicação representa mais uma etapa da implementação da Lei nº 15.211/2025, conhecida como ECA Digital, em vigor desde março de 2026. A legislação introduziu novos conceitos e obrigações para a proteção de crianças e adolescentes em ambientes digitais, o que também trouxe dúvidas sobre seu alcance e sobre as responsabilidades dos diferentes fornecedores. Entre esses conceitos está o de acesso provável, incorporado ao texto legislativo durante sua tramitação no Congresso Nacional e que dialoga com a experiência regulatória britânica.
Embora não possua natureza normativa, diferentemente de uma resolução, o Guia cumpre uma função importante ao tornar pública a interpretação da ANPD sobre determinados dispositivos legais. O documento se concentra, principalmente, nos dois primeiros capítulos do ECA Digital, buscando responder a duas perguntas: a quem a legislação se aplica e como devem ser compreendidos os deveres de prevenção, proteção, informação e segurança previstos no art. 5º.
A escolha por apresentar exemplos, tabelas explicativas e fluxogramas também merece reconhecimento. A ANPD retoma uma estratégia utilizada em outros guias orientativos relacionados à Lei Geral de Proteção de Dados Pessoais (LGPD), como o Guia de Agentes de Tratamento. Esses materiais ajudam a traduzir conceitos jurídicos para situações concretas e oferecem maior previsibilidade aos agentes regulados sobre a interpretação adotada pela autoridade.
Acesso provável: mais clareza sobre quem deve cumprir a lei
Uma das principais contribuições do Guia está na delimitação do conceito de acesso provável, previsto no art. 1º, parágrafo único, do ECA Digital. Trata-se de um critério para identificar quais produtos e serviços estão sujeitos à legislação, mesmo quando não são expressamente direcionados a crianças e adolescentes.
Isso significa que o acesso provável não corresponde a uma categoria específica de aplicação, como uma rede social ou um jogo eletrônico. O conceito funciona como um critério de incidência da lei, que considera as condições concretas de utilização de determinado produto ou serviço pelo público infantojuvenil.
A ANPD esclarece que a análise deve considerar três requisitos previstos no art. 1º: a suficiente probabilidade de uso e atratividade, a considerável facilidade de acesso e utilização e o significativo grau de risco à privacidade, à segurança ou ao desenvolvimento biopsicossocial de crianças e adolescentes.
O Guia também reconhece que a atratividade de um serviço não depende exclusivamente da presença de conteúdos explicitamente infantis. Recursos como gamificação, recompensas, notificações, rankings, influenciadores e mecanismos de personalização podem contribuir para tornar um ambiente digital atrativo a crianças e adolescentes, mesmo quando o fornecedor declara que seu público-alvo é adulto.
Outro avanço é o reconhecimento de que determinadas categorias de fornecedores possuem presunção de acesso provável, conforme a interpretação sistemática do ECA Digital e do Decreto nº 12.880/2026. Entre elas estão redes sociais, lojas de aplicativos, sistemas operacionais, jogos eletrônicos, serviços com controle editorial, provedores de conteúdo adulto, sistemas de inteligência artificial generativa e plataformas de comércio eletrônico que intermedeiem a comercialização de produtos e serviços proibidos para crianças e adolescentes.
Nessas hipóteses, o Guia estabelece que, como regra geral, não é necessário realizar previamente o teste de acesso provável. A presunção poderá ser afastada, mas apenas mediante fundamentação baseada nas características concretas do serviço e nos requisitos legais.
A ANPD também esclarece que a autoavaliação do fornecedor não vincula a autoridade, que poderá determinar um enquadramento diferente. Portanto, não basta uma empresa declarar, em seus termos de uso, que determinada aplicação é destinada exclusivamente a adultos. Da mesma forma, a implementação de mecanismos de aferição de idade não pode ser utilizada, por si só, para afastar a incidência do ECA Digital.
Essa interpretação converge com uma das principais preocupações apresentadas pela Data Privacy Brasil em sua contribuição à tomada de subsídios: evitar que classificações formais de público-alvo ou declarações unilaterais dos fornecedores sejam utilizadas para afastar responsabilidades previstas na legislação.
O reconhecimento do acesso provável como critério material também permite considerar a realidade de serviços generalistas, amplamente utilizados por crianças e adolescentes, sem restringir a proteção àqueles desenvolvidos especificamente para esse público.
Responsabilidades que vão além das redes sociais
Outro aspecto positivo é a interpretação ampla e funcional do conceito de fornecedor de produtos ou serviços de tecnologia da informação.
Nos termos do art. 2º, inciso I, do ECA Digital, essa definição compreende produtos e serviços fornecidos à distância, por meio eletrônico e mediante requisição individual. A ANPD esclarece que atividades como serviços de mensageria, marketplaces e dispositivos conectados podem estar abrangidas pela legislação, desde que atendam aos critérios legais, ainda que não estejam expressamente mencionadas entre as categorias de fornecedores.
A análise também considera a finalidade e o funcionamento dos serviços, e não apenas a tecnologia utilizada ou a denominação comercial adotada. Essa interpretação permite que a aplicação da lei acompanhe o surgimento de novas funcionalidades e modelos de negócio, sem depender de uma lista fechada de tecnologias.
O Guia também reconhece o papel estrutural das lojas de aplicativos e dos sistemas operacionais na implementação do ECA Digital. Esses agentes ocupam posições importantes na cadeia digital, funcionando como pontos de conexão entre desenvolvedores e usuários finais.
Por essa razão, possuem obrigações específicas, como a adoção de mecanismos proporcionais e seguros de aferição etária, o fornecimento de sinais de idade aos provedores de aplicações e a disponibilização de mecanismos para o consentimento dos responsáveis legais, nos termos do art. 12 da Lei.
A ANPD também destaca a necessidade de proteção contra a exploração comercial, incluindo a adoção de barreiras eficazes para impedir operações contratuais ou financeiras realizadas por crianças e adolescentes sem a supervisão, representação ou assistência legalmente exigida.
Ao reconhecer essas diferentes posições na cadeia digital, o Guia contribui para uma compreensão das responsabilidades que não se limita às plataformas de redes sociais. Ainda há espaço para aprofundar como os deveres devem ser distribuídos entre os diferentes agentes, especialmente quando sistemas operacionais, lojas de aplicações e desenvolvedores possuem capacidades distintas de intervenção sobre o funcionamento dos serviços.
A prevenção como responsabilidade permanente dos fornecedores
Além de esclarecer o âmbito de aplicação da lei, o Guia dedica parte importante de sua análise ao dever de prevenção, previsto no art. 5º do ECA Digital.
A ANPD organiza esse dever em quatro dimensões complementares: prevenção em sentido estrito, proteção, informação e segurança. Essa interpretação reforça que o cumprimento da legislação não se limita à retirada de conteúdos prejudiciais ou à resposta a violações já identificadas.
Os arts. 6º, 7º e 8º do ECA Digital exigem que os fornecedores adotem medidas desde a concepção de seus produtos e serviços. Isso inclui configurações de privacidade e proteção de dados no nível mais protetivo disponível por padrão, gerenciamento de riscos, adequação dos conteúdos às diferentes faixas etárias e adoção de padrões de design que evitem o uso compulsivo.
Nesse ponto, o Guia avança ao reconhecer que os riscos podem decorrer não apenas dos conteúdos disponibilizados, mas também das funcionalidades, da arquitetura dos sistemas, dos mecanismos de recomendação e das estratégias de engajamento utilizadas pelas plataformas.
A ANPD também destaca a necessidade de documentar e demonstrar a eficácia das medidas implementadas, inclusive por meio de testes, dados e métricas que permitam acompanhar os resultados obtidos. Assim, o cumprimento dos deveres legais não se resume à existência formal de políticas internas ou ferramentas de segurança, mas envolve a avaliação contínua de seu funcionamento.
Essa interpretação está alinhada à posição da Data Privacy Brasil de que a proteção de crianças e adolescentes deve ser incorporada ao desenho e à operação dos serviços digitais, considerando os riscos decorrentes de seus modelos de negócio, suas funcionalidades e suas práticas de tratamento de dados pessoais.
O Guia também destaca que a aplicação das obrigações deve observar critérios de proporcionalidade. Conforme os arts. 34, § 2º, e 39 do ECA Digital, devem ser consideradas características como a natureza do serviço, seu modelo de negócio, o número de usuários, o porte do fornecedor e sua capacidade de interferir nos conteúdos disponibilizados. Essa abordagem permite reconhecer as diferenças entre grandes plataformas comerciais e serviços de natureza educativa, profissional ou de interesse público, sem afastar a responsabilidade pela proteção de crianças e adolescentes.
O que ainda pode ser aperfeiçoado?
Apesar dos avanços, algumas questões permanecem abertas. A principal delas diz respeito à interpretação do significativo grau de risco como requisito para caracterização do acesso provável.
No artigo O conceito jurídico de acesso provável no ECA Digital, Rodrigues, Mendonça e Zanatta defenderam que o risco significativo deveria funcionar principalmente como critério de calibração das obrigações, e não como requisito autônomo capaz de excluir determinados serviços do âmbito de aplicação da lei. A Data Privacy Brasil retomou esse argumento na tomada de subsídios, apontando que a exigência cumulativa dos três requisitos poderia permitir que fornecedores de serviços atrativos e facilmente acessíveis por crianças e adolescentes alegam ausência de risco significativo para afastar suas responsabilidades.
O Guia final, contudo, manteve a interpretação cumulativa prevista no art. 1º, parágrafo único. Embora a ANPD tenha estabelecido importantes salvaguardas, como as presunções de acesso provável para determinadas categorias e a impossibilidade de afastar a incidência da lei apenas com medidas de mitigação, entendemos que essa questão ainda merece acompanhamento. Também será importante aprofundar os parâmetros utilizados para avaliar os riscos e a eficácia das medidas adotadas pelos fornecedores. O Guia recomenda a utilização de critérios claros, documentação técnica, testes e métricas, mas não estabelece parâmetros mais detalhados para essas avaliações. A definição de critérios verificáveis poderá contribuir tanto para a atuação fiscalizatória da ANPD quanto para a previsibilidade das obrigações dos regulados.
Outros temas, como os riscos específicos dos sistemas de inteligência artificial generativa, a distribuição de responsabilidades na cadeia digital e a participação de crianças e adolescentes nos processos de avaliação de riscos, também poderão ser desenvolvidos em futuras orientações da autoridade.
Um avanço na implementação do ECA Digital
A publicação do Guia Orientativo deve ser avaliada positivamente. Em uma legislação recente, com conceitos jurídicos novos e obrigações que alcançam diferentes modelos de serviços digitais, oferecer orientações claras sobre seu alcance constitui uma medida importante para sua implementação.
O documento avança ao reconhecer o caráter material do acesso provável, afastar a possibilidade de enquadramento baseado exclusivamente na autodeclaração dos fornecedores, esclarecer o papel de diferentes agentes da cadeia digital e desenvolver o significado dos deveres de prevenção, proteção, informação e segurança.
A experiência também demonstra a importância da participação social na construção das orientações da ANPD. Parte das preocupações apresentadas pela Data Privacy Brasil encontra correspondência no texto final, sobretudo quanto à análise do funcionamento concreto dos serviços, à relevância dos mecanismos de engajamento e à necessidade de demonstração da eficácia das medidas de proteção.
O próximo desafio será acompanhar como essas interpretações serão aplicadas nos casos concretos. A consolidação do ECA Digital depende não apenas da definição das obrigações legais, mas também de sua implementação pelos fornecedores e de uma atuação regulatória capaz de considerar as diferenças entre os serviços sem perder de vista a proteção integral e o melhor interesse de crianças e adolescentes.
Veja também
-
A Agenda de Direitos Digitais no quarto governo Lula: o que esperar?
Com uma ANPD mais estruturada, um Congresso mais conservador e pressão comercial dos Estados Unidos, a agenda de direitos digitais se amplia para soberania digital, concorrência e infraestruturas públicas, e tende a avançar mais por regulação infralegal do que por lei. Confira a análise de Rafael Zanatta e Pedro Martins.
-
Os dados egocêntricos e a indústria da robótica
Confira o artigo de Rafael Zanatta sobre a economia política dos "Dados Egocêntricos", que correspondem a "dados capturados a partir de uma perspectiva de primeira pessoa, geralmente com uma câmera fixada na cabeça".
-
ECA Digital: Data defende participação de crianças e adolescentes na definição de políticas de proteção
Diretor executivo da Data Privacy Brasil, Rafael Zanatta, participou de debate promovido pelo TCU sobre a implementação do ECA Digital, com destaque para os desafios da aferição de idade e a necessidade de considerar a percepção de crianças e adolescentes sobre os riscos do ambiente digital. Foto: Johnnes Jéflyn Cardoso
-
EGD Turma 2: cinco dias construindo pontes na governança de dados
Entre 14 e 18 de setembro de 2026, a Data Privacy Brasil realizou a segunda edição da Escola de Governança de Dados (EGD), na sede do Jusbrasil, em São Paulo. O relatório completo da turma já está disponível e destaca as atividades e temas que marcaram a formação.
-
Governança de Dados e a Construção de um Ecossistema Informacional Justo
Conforme o cenário de governança e regulação de tecnologias se complexifica, a governança de dados tem se consolidado como um aspecto transversal aos debates nessa seara. Na Data Privacy Brasil, entendemos a governança de dados a partir da ideia de um ecossistema informacional justo.
-
Da evidência à ação: o que o Sul Global quer da governança global de IA?
A governança global da inteligência artificial ainda é marcada por desigualdades de participação, infraestrutura e capacidade técnica. Entenda o que está em jogo para o Sul Global e como suas perspectivas podem contribuir para transformar evidências em ações concretas.
-
Um ano do ECA Digital: Data Privacy Brasil abre acesso a dois materiais sobre aferição de idade e design manipulativo
A Data Privacy Brasil disponibiliza em acesso aberto, a partir desta quinta-feira (17), dois documentos da série Descomplicando o ECA Digital”: Aferição de Idade e Proteção Integral no Ambiente Digital e Design Manipulativo e Abusivo. Os materiais, publicados em maio e junho de 2026 e até então restritos a membros do Clube Data, examinam obrigações da Lei nº 15.211/2025, o ECA Digital, e de seus decretos regulamentadores. A liberação coincide com o primeiro aniversário da sanção da lei, assinada em 17 de setembro de 2025.
Veja Também
-
A Agenda de Direitos Digitais no quarto governo Lula: o que esperar?
Com uma ANPD mais estruturada, um Congresso mais conservador e pressão comercial dos Estados Unidos, a agenda de direitos digitais se amplia para soberania digital, concorrência e infraestruturas públicas, e tende a avançar mais por regulação infralegal do que por lei. Confira a análise de Rafael Zanatta e Pedro Martins.
-
ECA Digital: Data defende participação de crianças e adolescentes na definição de políticas de proteção
Diretor executivo da Data Privacy Brasil, Rafael Zanatta, participou de debate promovido pelo TCU sobre a implementação do ECA Digital, com destaque para os desafios da aferição de idade e a necessidade de considerar a percepção de crianças e adolescentes sobre os riscos do ambiente digital. Foto: Johnnes Jéflyn Cardoso
-
EGD Turma 2: cinco dias construindo pontes na governança de dados
Entre 14 e 18 de setembro de 2026, a Data Privacy Brasil realizou a segunda edição da Escola de Governança de Dados (EGD), na sede do Jusbrasil, em São Paulo. O relatório completo da turma já está disponível e destaca as atividades e temas que marcaram a formação.
-
Governança de Dados e a Construção de um Ecossistema Informacional Justo
Conforme o cenário de governança e regulação de tecnologias se complexifica, a governança de dados tem se consolidado como um aspecto transversal aos debates nessa seara. Na Data Privacy Brasil, entendemos a governança de dados a partir da ideia de um ecossistema informacional justo.
-
Da evidência à ação: o que o Sul Global quer da governança global de IA?
A governança global da inteligência artificial ainda é marcada por desigualdades de participação, infraestrutura e capacidade técnica. Entenda o que está em jogo para o Sul Global e como suas perspectivas podem contribuir para transformar evidências em ações concretas.
-
Um ano do ECA Digital: Data Privacy Brasil abre acesso a dois materiais sobre aferição de idade e design manipulativo
A Data Privacy Brasil disponibiliza em acesso aberto, a partir desta quinta-feira (17), dois documentos da série Descomplicando o ECA Digital”: Aferição de Idade e Proteção Integral no Ambiente Digital e Design Manipulativo e Abusivo. Os materiais, publicados em maio e junho de 2026 e até então restritos a membros do Clube Data, examinam obrigações da Lei nº 15.211/2025, o ECA Digital, e de seus decretos regulamentadores. A liberação coincide com o primeiro aniversário da sanção da lei, assinada em 17 de setembro de 2025.
-
IA como infraestrutura: experiências setoriais no Brasil e o debate global
A adoção de inteligência artificial já produz efeitos distintos na Justiça, na academia, na sociedade civil e nas empresas. Conheça as experiências brasileiras e os desafios que surgem quando a IA passa a ocupar um papel cada vez mais estrutural.
-
Análise do voto do Relator Min. Gilmar Mendes na Ação Direta de Inconstitucionalidade 7.892/DF
Em agosto de 2026, foi publicada a decisão no julgamento da ADI 7.892/DF, relevante por abordar a temática da compatibilidade entre proteção de dados pessoais e transparência pública. A Data publicou análise sobre o tema.
-
Mercados digitais e os novos caminhos da política concorrencial brasileira
A concentração de poder nas plataformas digitais desafia os instrumentos tradicionais de defesa da concorrência. Entenda como o Brasil vem construindo novas respostas para lidar com formas de intermediação, dependência e controle de infraestrutura.
-
TikTok e a proteção de crianças e adolescentes: o que está por trás da multa de R$ 153,7 milhões da ANPD
Em 25 de agosto de 2026, a Agência Nacional de Proteção de Dados (ANPD) impôs multa de R$ 153,7 milhões à empresa ByteDance Brasil Tecnologia Ltda., controladora da rede social TikTok. A sanção também inclui a determinação de eliminação dos dados coletados irregularmente e a implementação de um plano de conformidade para melhorar a proteção de crianças e adolescentes na rede social.
-
Proteção de dados pessoais no Brasil: passado, presente e futuro
Em keynote no 17º Seminário de Proteção à Privacidade e aos Dados Pessoais, Rafael Zanatta percorreu a trajetória da proteção de dados no Brasil para discutir como o direito vem incorporando dimensões coletivas, constitucionais e preventivas.
-
Data Privacy Brasil participa de audiência pública no Senado sobre regulação das bets
Carla Rodrigues, coordenadora de Plataformas e Mercados Digitais, defendeu uma abordagem de redução de danos que considere o desenho das plataformas, a publicidade, o uso de dados e os impactos das apostas sobre consumidores, crianças, adolescentes e famílias.
-
Data Privacy Brasil integra discussão sobre os impactos das bets no Linhas Cruzadas, da TV Cultura
Rafael Zanatta, diretor executivo da Data Privacy Brasil participou do episódio exibido em 27 de agosto, que discutiu vício, compulsão e a relação entre vulnerabilidade humana e plataformas digitais.
-
Rafael Zanatta comenta acordo bilionário da Meta com estados dos EUA no podcast Café da Manhã
O diretor executivo da Data Privacy Brasil, Rafael Zanatta, participou do podcast Café da Manhã, da Folha de S.Paulo, para comentar o acordo firmado entre a Meta e estados dos EUA em torno da proteção de crianças e adolescentes nas redes sociais.
-
Data Privacy Brasil participa de evento do STF sobre ECA Digital e apresenta os deveres de prevenção e segurança da lei
Rafael Zanatta, diretor executivo da organização, realizou apresentação remota no dia 21 de agosto, no âmbito do STF Escuta – ECA Digital, evento promovido pelo Supremo Tribunal Federal sobre os desafios da proteção de crianças e adolescentes no ambiente digital.
-
Data Privacy Global Conference chega à quinta edição como espaço de referência no Sul Global
A Data Privacy Global Conference (DPGC) completa cinco anos e tem nova edição confirmada para os dias 7 e 8 de dezembro de 2026, no campus Álvaro Alvim da ESPM, em São Paulo. Organizada pela Data Privacy Brasil desde 2022, a conferência é hoje um dos principais espaços do Sul Global para debater governança de dados, regulação de tecnologias e seus impactos sobre direitos fundamentais. O lote 1 de inscrições está aberto.
-

ANPD suspende lives no Discord
No dia 12 de agosto de 2026, a Agência Nacional de Proteção de Dados emitiu medida preventiva que suspendeu o recurso de transmissão ao vivo da plataforma Discord. A decisão é a primeira em que a Agência exercita sua competência fiscalizatória a partir do ECA Digital. Este texto tem o objetivo de destrinchar e analisar tecnicamente os elementos que levaram à decisão da ANPD.
-

Nota pública sobre a determinação da suspensão da funcionalidade de Lives no Discord por parte da ANPD
A Data Privacy Brasil vem a público manifestar seu posicionamento acerca da decisão da Agência Nacional de Proteção de Dados determinando a suspensão da funcionalidade de transmissões ao vivo do Discord no Brasil no dia 12 de agosto de 2026.
-

ANPD suspende o uso de reconhecimento facial em escolas públicas do Paraná
A Agência Nacional de Proteção de Dados (ANPD) determinou a suspensão imediata do uso de reconhecimento facial para o registro de frequência de estudantes da rede pública estadual do Paraná. O caso mobiliza importantes temas como a necessidade de tais medidas, bem como dos efeitos para os direitos dos titulares. Vamos conferir os destaques do caso?
-
Smart Sampa aposta em vigilância difusa, mas falha na transparência e no tratamento de dados pessoais
Confira a nossa avaliação da política de privacidade do aplicativo Smart Sampa Cidadão.
-
Portaria TSE nº 463 de 27 de julho de 2026: o que muda com os planos de conformidade?
Quando o Tribunal Superior Eleitoral (TSE) aprovou a Resolução nº 23.755/2026, uma das principais novidades foi a criação da obrigação de apresentação de planos de conformidade por provedores de aplicação de internet. A resolução estabeleceu o dever, mas deixou para momento posterior a definição de seu conteúdo e do procedimento de supervisão.
-
Data Privacy Brasil expande Assembleia e institui nova Diretoria
A Data Privacy Brasil reorganiza sua estrutura de governança em 2026 e consolida a integração desenhada em 2023. Confira os detalhes aqui.
-
A construção de políticas nacionais: entrevista com o Professor Marcelo Sodré
A Data Privacy Brasil buscou nas experiências nacionais passadas inspiração para a contribuição à Política Nacional de Proteção de Dados. Em fevereiro de 2026, entrevistamos o advogado Marcelo Sodré para desenvolver sua contribuição à PNPD.
-
A Semana do Diálogo Global de Governança de IA e WSIS Forum da ONU
Entre os dias 6 e 7 de julho, estivemos em Genebra participando de uma série de eventos no âmbito da Organização das Nações Unidas (ONU). Confira o nosso relato.
-
Caso Claro e Serasa: do score de crédito à proteção de dados
Recentemente a Agência Nacional de Proteção de Dados (ANPD) iniciou um processo administrativo sancionador contra a Claro e um processo de fiscalização contra a Serasa por indícios de irregularidades no compartilhamento de dados pessoais entre as empresas. Neste caso que mistura proteção de dados e direito do consumidor, destrinchamos a história dessa fiscalização.
-
Política Nacional de Proteção de Dados: Contribuição da Data ao debate
No dia 12 de junho de 2026, o Ministério da Justiça e Segurança Pública (MJSP), através da Secretaria de Direitos Digitais (Sedigi), realizou audiência pública sobre a Política Nacional de Proteção de Dados Pessoais e Privacidade (PNPD). Recebendo uma série de instituições e especialistas, inclusive o Conselho Nacional de Proteção de Dados (CNPD), o objetivo foi coletar contribuições de diferentes setores para a tão esperada PNPD. Saiba mais!
-
Transformação do Brasil em Estado de vigilância facial
PL do reconhecimento facial avança na Câmara e texto substitutivo não elimina riscos à vigilância biométrica em massa.
-
Comitê Gestor da Internet abre formação de Colégio Eleitoral até 10 de agosto de 2026
Organizações da sociedade civil têm até 10 de agosto para integrar o Colégio Eleitoral que elegerá 11 representantes titulares ao CGI.br. Confira mais informações aqui.
-
Data Privacy Brasil participa de audiência pública com contribuições para a Política Nacional de Proteção de Dados
Proposta inclui instrumentos de concretização da política, competências federativas, cooperação institucional e atenção a temas como segurança pública e transparência
-
Data Privacy Brasil debate aferição de idade e proteção de dados no 2º Workshop de Credenciais Verificáveis
Rafael Zanatta, codiretor da Data Privacy Brasil, participou no dia 18 de junho do painel "Verificação de idade: desafios complexos", no 2º Workshop de Credenciais Verificáveis, realizado em Brasília pelo Ceweb.br/NIC.br e pelo CGI.br. Na intervenção, ele apresentou uma leitura crítica sobre a implementação do ECA Digital (Lei 15.211/2025) e do Decreto nº 12.880/2026. Confira os destaques de sua apresentação.
-
Escopo e aferição de idade: entenda as propostas de Guias da ANPD!
Recentemente a Agência Nacional de Proteção de Dados abriu tomada de subsídios para dois temas centrais do ECA Digital: Mecanismos de Aferição Etária e Fornecedores de Produtos ou Serviços de Tecnologia da Informação. Mas o que exatamente a ANPD está propondo para nesses temas?
-
Câmara pode votar a qualquer momento projeto que transforma o Brasil em Estado de vigilância facial
PL 1828/2023, incluído na pauta do Plenário para 17 de junho de 2026, autoriza câmeras de reconhecimento facial em estações de metrô, trens, ônibus, vias públicas e repartições públicas em todo o país. Pedimos a sua retirada imediata da pauta.
-
Campanhas eleitorais inteligentes: Data Privacy Brasil contribui para trilha do RenovaBR sobre segurança digital
A Data Privacy Brasil participou da trilha online sobre segurança digital em campanhas eleitorais promovida pelo RenovaBR, iniciativa voltada à formação de lideranças políticas e equipes de campanha para os desafios do ambiente digital contemporâneo. A atividade reuniu especialistas para discutir riscos, responsabilidades e boas práticas relacionadas ao uso de tecnologias, dados pessoais e inteligência artificial durante os processos eleitorais.
-
Data Privacy Brasil adere à mobilização Brasil Contra Bets
A Data Privacy Brasil comunica a adesão à mobilização Brasil Contra Bets, iniciativa que defende a proibição de jogos de alto risco, a restrição da propaganda de apostas online e a responsabilização das plataformas como medidas de proteção à saúde pública, à integridade das famílias e aos direitos de crianças e adolescentes.
-
Data Privacy Brasil integra debate sobre o papel do Congresso Nacional na regulação da Inteligência Artificial (IA) no FIB16
O 16º Fórum da Internet no Brasil (FIB16), realizado entre 25 e 29 de maio de 2026 em Belém (PA), reuniu parlamentares, pesquisadores, representantes do setor empresarial e da sociedade civil em torno de uma das questões mais urgentes da agenda digital brasileira: como regular a inteligência artificial e as grandes plataformas tecnológicas sem abrir mão de soberania, proteção de direitos e desenvolvimento econômico próprio. Confira o relato de um dos painéis com participação da Data.
-
Prompt injection no Judiciário expõe o custo da IA sem governança
A inteligência artificial já faz parte da rotina do Judiciário brasileiro. Sistemas de triagem, apoio à análise processual, classificação de documentos e automação de fluxos têm sido incorporados em diferentes tribunais. Mas, à medida que essas ferramentas se tornam mais presentes, também aumentam os riscos de uso indevido, manipulação e exploração de vulnerabilidades. Confira nosso novo artigo.
-
A ANPD cresceu. O que isso exige de quem trabalha com proteção de dados?
Recentemente, a Agência Nacional de Proteção de Dados solicitou autorização para a realização de concurso público. O pedido se soma a um movimento mais amplo de fortalecimento institucional da Agência, especialmente após a entrada em vigor do ECA Digital e a ampliação de suas atribuições regulatórias, fiscalizatórias e sancionatórias. Saiba mais sobre o tema!
-
Data no FIB16: IA, soberania digital e governança da Internet
Nesta semana, a Data Privacy Brasil participa do 16º Fórum da Internet no Brasil (FIB16), em Belém, integrando debates centrais para a agenda digital brasileira e global. As atividades passam por IA e eleições, Pacto Global Digital, WSIS+20, responsabilidade de plataformas, infraestruturas críticas, soberania digital, NetMundial+10 e multissetorialismo.
-
Proteger crianças em um ecossistema digital que ainda falha
O 18 de maio lembra que proteger crianças e adolescentes exige mais do que atenção familiar. Em ambientes digitais mediados por plataformas e IA, abuso, exploração sexual e uso indevido de imagem ganham escala. Enfrentar essa violência exige denúncia, cuidado, políticas públicas e responsabilidade das empresas e instituições envolvidas.
-
Avatares sintéticos usados para atacar políticos e instituições democráticas no Brasil
Entre janeiro de 2025 e abril de 2026, o Observatório IA nas Eleições identificou 18 casos de avatares gerados por inteligência artificial usados para comentar política no Brasil. Em 61% das ocorrências, os conteúdos não traziam qualquer sinalização de que haviam sido produzidos com tecnologia. Em 78% dos casos, os perfis sintéticos disseminaram alegações enganosas sobre políticos ou instituições democráticas.
-
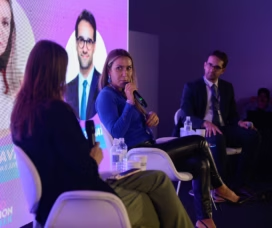
Data integra debate sobre ECA Digital no São Paulo Innovation Week
A participação da Data Privacy Brasil no debate sobre o ECA Digital durante o São Paulo Innovation Week foi destacada em matéria do Estadão publicada nesta quinta-feira (14). O codiretor da associação, Rafael Zanatta, participou do painel “Crianças e Adolescentes nas Redes: O ECA Digital Mudou Mesmo o Cenário no País?”, ao lado da juíza Vanessa Cavalieri e com mediação da jornalista Renata Cafardo. Foto: Isabella Finhold/Estadao
-
Campanhas ampliam ataques e alimentam guerra judicial após IA inundar redes
A Folha de S.Paulo publicou reportagem que repercute achados do Observatório IA nas Eleições, iniciativa da Data Privacy Brasil em parceria com o Aláfia Lab, evidenciando como o uso de inteligência artificial já impacta o ambiente eleitoral brasileiro.
-
Por que estamos lançando um curso sobre ECA Digital?
Data Privacy Brasil lança um curso inédito sobre ECA Digital voltado exclusivamente para membros do sistema de justiça, com enfoque em Defensores Públicos, Promotores de Justiça e membros do Sistema Nacional de Defesa do Consumidor, como os Procons.
-
Data participa do 13º Digital Rights and Inclusion Forum (DRIF)
Entre 14 e 16 de abril, a Data Privacy Brasil esteve presente no Digital Rights and Inclusion Forum (DRIF), em Abidjan, Costa do Marfim. Em sua 13ª edição, o evento é uma das principais conferências sobre direitos digitais no continente africano. Confira nosso relato!
-
Entre o direito e a prática: a consulta pública do Guia de Uso Ético de IA
O Ministério da Justiça e Segurança Pública (MJSP), por meio da Secretaria de Direitos Digitais (Sedigi), abriu consulta pública para o Guia de Uso Ético de Inteligência Artificial para o Usuário Brasileiro. A Data Privacy Brasil contribuiu no âmbito do projeto IA com Direitos, em trabalho colaborativo entre as áreas Plataformas e Mercados Digitais, Governança e Regulação e Assimetrias e Poder.
-
PL n° 4.675/2025: onde estamos e para onde podemos ir?
Com o regime de urgência aprovado pela Câmara, o PL 4.675/2025 entra em fase em que incidência e disputa de narrativa importam tanto quanto o desenho técnico da proposta. Saiba mais com o nosso artigo.
-
O dever de transparência de datacenters
O PL nº 278/2026 prevê benefícios fiscais para a instalação de datacenters no Brasil. A renúncia de receita pública exige uma contrapartida: transparência ativa sobre os impactos ambientais das instalações. Confira o editorial da semana!
-
Dos júris civis nos EUA ao ECA Digital: a emergência dos ilícitos de design
O julgamento de dois júris civis envolvendo as Big Techs nos EUA tem provocado uma mudança paradigmática na aplicação do direito com relação às tecnologias da informação. Saiba mais no editorial da semana!
-
Data Privacy Brasil divulga nota pública de apoio ao PL de mercados digitais
A Data Privacy Brasil se posiciona a favor da aprovação do Projeto de Lei 4.675/2025, que modifica a legislação de direito da concorrência no Brasil e institui um novo modelo regulatório para os mercados digitais.
-
ECA Digital entra em vigor: o que a lei prevê e o que ainda falta regulamentar
A Lei nº 15.211/2025, conhecida como Estatuto Digital da Criança e do Adolescente, entra em vigor hoje, 17 de março de 2026. Sancionada em setembro de 2025, a lei define novas obrigações para plataformas digitais — redes sociais, aplicativos, jogos eletrônicos, lojas de aplicativos e sistemas operacionais — que sejam direcionadas a crianças e adolescentes ou de acesso provável por eles, independentemente de onde a empresa esteja sediada.
-
IA nas eleições: as novas regras do TSE para propagandas eleitorais e plataformas
Na sessão de 2 de março, o TSE aprovou regras que reposicionam a inteligência artificial no centro da propaganda eleitoral de 2026. O texto cria uma janela de restrição para conteúdos sintéticos novos nas 72 horas antes e nas 24 horas depois da votação, reforça rotulagem e deveres de informação ao eleitor e limita recomendações eleitorais por sistemas de IA.
-
Tabuleiro #144 | A IA já causa danos: nossa biblioteca os torna visíveis
No Tabuleiro realizamos uma curadoria semanal com o que há de mais atual e relevante no campo da proteção de dados. Confira a edição desta semana!
-
Data Privacy Brasil publica Nota Técnica sobre o PL que institui o Regime Especial de Tributação para Serviços de Datacenter – REDATA
Histórico O Projeto de Lei (PL) nº 278/2026, de autoria do Deputado José Guimarães, foi apresentado em 4 de fevereiro de 2026. Ele tem origem na Medida Provisória nº 1.318, de 17 de setembro de 2025, e busca dar continuidade à política proposta por ela, mas por meio do trâmite legislativo ordinário, a fim de […]
-
Roda de Conversa: Implementando o ECA Digital
O ECA Digital entra em vigor em breve e impõe uma nova camada de responsabilidades para empresas, plataformas digitais e profissionais que atuam com proteção de dados, compliance, jurídico e tecnologia. Mais do que compreender o texto legal, o grande desafio está em como implementar, na prática, as obrigações relacionadas à proteção de crianças e adolescentes no ambiente digital. Participe deste evento gratuito com a gente!
-
Os caminhos para uma Internet Segura
Mais de 180 países celebram hoje o Dia da Internet Segura (Safer Internet Day). Trata-se de uma iniciativa internacional para promover o uso seguro, ético, responsável e respeitoso da internet e das tecnologias digitais. A experiência na internet não é igual para todas as pessoas e é um dever coletivo torná-la melhor.
-
Data Privacy Brasil leva propostas à audiência pública do TSE sobre a minuta da resolução de propaganda eleitoral
No dia 5 de fevereiro de 2026, a Data Privacy Brasil participou da audiência pública no Tribunal Superior Eleitoral (TSE) sobre a minuta da resolução que dispõe sobre propaganda eleitoral e sobre regras relacionadas ao ambiente digital nas Eleições Gerais de 2026. Representada por Bruno Bioni, a organização levou contribuições ancoradas em um ponto de partida: “Os danos no processo eleitoral são tipicamente irreversíveis, por isso a arquitetura regulatória precisa ser mais preventiva”.
-
Tabuleiro #141 | A construção das regras das Eleições Gerais de 2026
No Tabuleiro realizamos uma curadoria semanal com o que há de mais atual e relevante no campo da proteção de dados. Confira a edição desta semana!
-
Dia Internacional da Proteção de Dados: uma data cada vez mais relevante
Neste Dia Internacional da Proteção de Dados, traçamos um panorama sobre sua origem, a evolução do conceito de privacidade, as diferentes abordagens regulatórias ao redor do mundo e o novo marco da adequação entre Brasil e União Europeia.
-
O que esperar de 2026 na agenda de direitos digitais?
A Data Privacy Global Conference encerrou 2025 com algumas mensagens importantes para o campo da governança de dados e tecnologias. Uma delas foi a centralidade das escolhas de design de produtos e serviços para a proteção de direitos fundamentais no ambiente online, em particular de crianças e adolescentes. Também central foram as altas expectativas, e incertezas, sobre […]
-
Já ajustou sua agenda com a da ANPD?
Talvez o local mais propício para entender o futuro da proteção de dados e proteção da criança online seja a Agenda Regulatória e o Mapa de Temas Prioritários de 2026 publicados pela Agência Nacional de Proteção de Dados. Fique por dentro das expectativas regulatórias do ano!
-
Agenda de direitos digitais em 2026: adequação ao ECA Digital, regulação de IA e concorrência
O início de 2026 já dá o tom das principais discussões em direitos digitais deste ano. Casos recentes, que vão de plataformas de jogos a assistentes de inteligência artificial, ajudam a entender como conflitos concretos de design, mercado e governança estão sendo rapidamente conectados a iniciativas legislativas e regulatórias no Brasil. Afinal, o que esse começo de ano propõe para o campo dos direitos digitais?
-
Como participar da construção das regras das Eleições Gerais de 2026
A participação na elaboração das normas eleitorais importa. Ela reforça a legitimidade, melhora a qualidade do debate público e reduz a distância entre o que está no papel e o que acontece na prática. Saiba como você pode fazer a diferença!
-
A Cúpula de Impacto de IA de 2026 (“AI Impact Summit”)
A Cúpula de Impacto da Inteligência Artificial, internacionalmente conhecida como AI Impact Summit, é um evento que será realizado pelo governo da Índia em fevereiro de 2026, em Nova Délhi, em continuidade às cúpulas anteriormente promovidas pelos governos do Reino Unido e da França. Fique por dentro!
-
Caso Grok: quando imagens sintéticas produzem danos reais
Nas últimas semanas, o chatbot Grok (da xAI), que integra o mesmo grupo da rede social X (ex-Twitter), está no centro de uma controvérsia que envolve a geração de imagens sexualizadas sem consentimento. Saiba mais sobre o caso.
-
Dados ecossistemas e Infraestruturas: A 1ª Edição da Escola de Governança de Dados
Entre 10 e 14 de novembro de 2025, a Data Privacy Brasil com apoio do CEDIS-IDP fez a primeira edição da Escola de Governança de Dados no IDP, em Brasília. Com apoio do CEDIS-IDP o curso promoveu um espaço de discussão qualificada dessa forma de enxergar dados e infraestrutura de maneira integrada a partir da governança de dados. Vem ver o que rolou no curso!
-
COP30, dados e uso da terra: conversando sobre agendas de combate à grilagem
No dia 12 de novembro de 2025, a Data Privacy Brasil realizou uma roda de conversa sobre dados e grilagem de terras, como parte da programação da COP do Povo, evento paralelo à COP30. Intitulada “COP30, dados e uso da terra: conversando sobre agendas de combate à grilagem”. Confira nosso relato!
-
Em memória de Danilo Doneda
Hoje, quatro de dezembro, completam-se três anos sem Danilo Doneda, um dos pioneiros e condutores do campo da proteção de dados pessoais no Brasil. A presença dele na Data Privacy Brasil segue sendo marcante e inspiradora.
-
Nota pública sobre o PL 5582/2025 (PL Antifacção)
A Data Privacy Brasil vem a público externar sua preocupação com as propostas voltadas para tratamento de dados pessoais e criação do Banco Nacional de Dados de Organizações Criminosas Ultraviolentas, Grupos Paramilitares ou Milícias Privadas e dos Bancos Estaduais de Dados de Organizações Criminosas Ultraviolentas, Grupos Paramilitares ou Milícias privadas.
-
Nota pública sobre Sistema Nacional de Regulação e Governança de Inteligência Artificial
A Data Privacy Brasil vem a público reforçar a necessidade de uma legislação de Inteligência Artificial que preveja um sistema robusto de aplicação de normas, tal como proposto com o Sistema Nacional de Regulação e Governança de Inteligência Artificial, batizado de “SIA” no Projeto de Lei 2338/2023, em discussão na Câmara dos Deputados.
-
Caso Córtex: o Combate ao Megazord da Vigilância
O sistema Córtex, regulamentado em 2021, é uma grande plataforma de vigilância criada pelo governo federal, capaz de unificar e cruzar informações de mais de 160 bases de dados, públicas e sigilosas, sobre pessoas, veículos e empresas. Seu propósito é definir alvos para cercamento eletrônico e monitoramento persistente. O acesso é capilarizado, alcançando Polícias Militares, Civis e até Guardas Civis Metropolitanas. Conforme detalhamos em nossa análise “Por que precisamos rever o uso do Córtex no Brasil?”, publicada em dezembro de 2024, a decisão de revisão do programa Córtex não surgiu como uma iniciativa espontânea, mas sim como uma reação a pressões feitas pela sociedade civil nos últimos quatro anos.
-
Caminhos para a regulação de IA no Brasil
Nos últimos meses, a Data Privacy Brasil reuniu seu time de pesquisa para refletir sobre mudanças possíveis no texto do Projeto de Lei 2338/23, que define princípios, direitos e regras de governança para sistemas de Inteligência Artificial (IA) no Brasil.
-
Proteção de dados e transparência pública em prol de políticas ambientais
Decisão da 9ª Vara Federal Ambiental e Agrária da Justiça Federal do Pará garante abertura de dados da Guia de Trânsito Animal no estado.
-
Governança da IA de baixo para cima
Nos dias 25 e 26/09/25, participamos do evento “Workers Governing Technologies Workshop”, promovido pelo grupo de pesquisa Creative Labour and Creative Futures na Universidade de Toronto no Canadá.
-
A transformação da ANPD: de Autoridade à Agência Nacional de Proteção de Dados
A ANPD encontra-se em um momento decisivo de consolidação institucional, marcado por mudanças normativas e estruturais que reforçam sua posição como órgão regulador central no ecossistema de proteção de dados brasileiro.
-
Já é Carnaval, meu amor, proteja-se!
O Carnaval do Brasil é mundialmente conhecido, seja pela tradição do samba na avenida ou pela imensidão dos blocos de rua. Na euforia dos blocos, muitas vezes encontramos um problema crítico: danos causados a pessoas que tiveram celulares furtados ou roubados, com invasões de contas, redes sociais e aplicativos de mensageria. Confira as dicas para você curtir com segurança!
-
O que está por trás do CPF nas farmácias?
4 conteúdos para você se aprofundar na relação entre dados e farmácias
-
Contribuição para audiência pública sobre aspectos concorrenciais dos ecossistemas digitais
Contribuição da Data Privacy Brasil para a audiência pública do Conselho Administrativo de Defesa Econômica (CADE) sobre os aspectos concorrenciais dos ecossistemas digitais de sistemas operacionais móveis, realizada no dia 19 de fevereiro de 2025.
-
Glossário 2024: os principais temas do nosso ano em um só lugar
Confira cinco conceitos que marcaram o ano de 2024 selecionados pela equipe Data!
-
Conheça a norma do encarregado!
Recentemente a Autoridade Nacional de Proteção de Dados (ANPD) publicou o regulamento sobre a atuação do encarregado pelo tratamento de dados pessoais. O Encarregado é uma figura central uma vez que ele é o canal de contato entre o titular dos dados, o agente de tratamento e a ANPD. Separamos tudo o que você precisa saber sobre a nova norma!

DataPrivacyBr Research | Conteúdo sob licenciamento CC BY-SA 4.0